DNS
DNS基本概念
DNS劫持
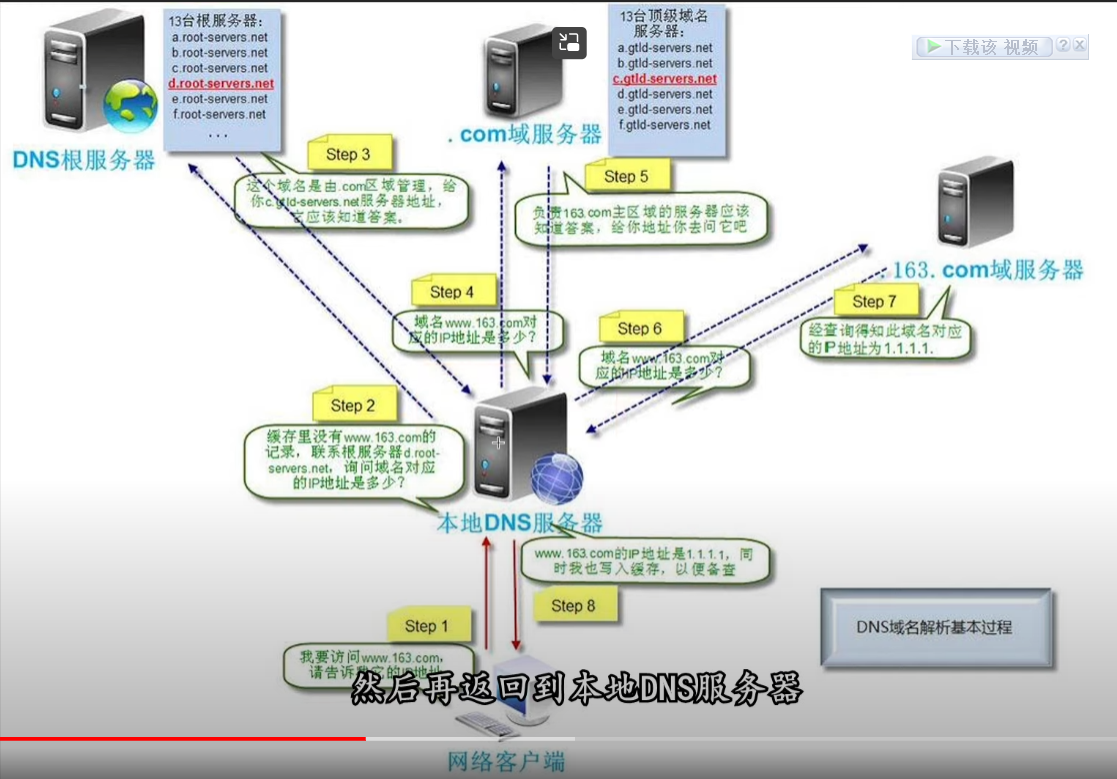
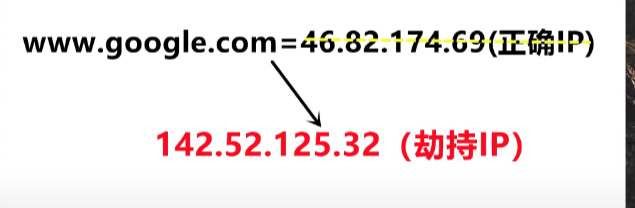
劫持 DNS 伺服器,透過某些手段取得解析某些網域的能力,進而修改此網域的解析結果,導致對該網域的存取由原 IP 位址轉到修改後指定的 IP 位址,導致對該網域的存取由原 IP 位址轉到修改後指定的 IP,就是對特定特定的網址無法存取或存取到假網址,從而實現竊取資料或者破壞原有正常服務的目的
DNS 污染
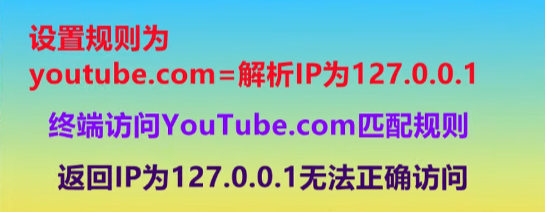
是讓一般使用者得到虛假主機 IP 而無法與之通訊的方式,是一種 DNS 快取投毒攻擊其工作方式,由於通常的 DNS 查詢沒有任何的機制,而 DNS 查詢通常基於的是 udp 是無連接不可靠的協定,因為DNS查詢非常容易被竄改,透過對udp53埠上的Dns查詢進行入侵偵測,一經發現與關鍵字相符的請求則立即偽裝成目標網域的解析伺服器,給查詢者返回一個虛假的結果,而DNS污染的是發生在使用者請求的第一步上,直接從協定上對使用者的DNS請求進行干擾,目前很多被禁止存取的網站是透過DNS實現的(Youtube..FB)
DNS 洩露
由於設定或網路設定錯誤,導致使用者的 DNS 請求繞過了預期的加密通道或代理,並直接暴露給了網路供應商或其他潛在的監控者
一般情況下 DNS 伺服器是由我們的 isp 業者所提供,如果不修改直接用,那就意味著他們可以監控記錄你傳送的任何伺服器請求 可以透過線上 DNS 測試去檢測他們存取國外網站的結果,如果出現大陸的DNS,那就說明你的DNS已經洩露出去了,解析也會從離你最近的DNS去查詢,網域IP-那麼你查詢的記錄就會被監控到
當你存取國內網站時,透過國內的DNS解析伺服器解析,回應頁面速度快,存取延遲低 透過國內網站國內DNS,國外國外DNS,這樣做不僅可以有效防止污染,重要的是你在國內網路瀏覽國外的網路位址是分流到了國外 DNS 上去解析,而不是用國內的 114 等公共伺服器做解析,那麼在國內的 DNS 伺服器上就不會有你解析國外網域的解析記錄,只要檢測國外 DNS 的時候沒有中國的 DNS 出現那就說明一切正常,假如有的話,那麼一般都是會從國內 DNS 解析到國外網域的,存取資訊就依然洩露,建議使用加密型的 DNS,因為這些伺服器被污染的機率非常小,安全性高,不建議使用 53 埠的,如 8.8.8.8,1.1.1.1
權威 DNS
權威 DNS 是特定網域記錄(例如 example. com)在網域註冊商處所設定的 DNS 伺服器,用於特定網域本身的管理(增加、刪除、修改等)。權威 DNS 伺服器只對自己所擁有的網域進行網域解析,對於不是自己的網域則拒絕存取。比如,向 example. com 的權威 DNS 伺服器查詢 test. com 的網域肯定會查詢失敗。
權威 DNS 是經過上一級授權對網域進行解析的伺服器,同時它可以把解析授權轉授給其他人,如 COM 頂級伺服器可以授權 dns. com 這個網域的的權威伺服器為 NS. ABC. COM,同時 NS. ABC. COM 還可以把授權轉授給 NS. DDD. COM,這樣 NS. DDD. COM 就成了 ABC. COM 實際上的權威伺服器了。平時我們解析網域的結果都源自權威 DNS。比如 dns.com 的權威 DNS 伺服器就是帝恩思的 ns1. dns. com ns2. dns. co
DNS 對速度影響
Steam下载慢#^sg5f8u
DNS 跟你物理網速沒有任何關係,但可能會影響cdn節點對位置的判斷間接影響速度,不使用本地業者dns可能導致steam類應用程式下載變慢 它能提升的只是你到達網頁端的回應速度 根據所使用的 DNS 伺服器延遲大小以及快取來定 在國內你用谷歌的 DNS 雖然也可以正常的解析使用,並且因為任播的原因返回的 IP 也非常的精確 但延遲卻要比國外的高幾倍 所以 DNS 只對開啟網站的回應速度有關係,安全性有關,跟網速的碼率沒有任何關係 因為 WEBRTC 洩露,如果網站有 webRTC 功能,可以無視代理 ip,記錄真實 ip
遠端 DNS
使用遠端 dns 時,瀏覽器向代理伺服器傳送的目標位址是網域加埠,不使用遠端 dns 時,瀏覽器向代理伺服器傳送的是 ip 加埠。
使用遠端 dns 時,瀏覽器向代理伺服器傳送的目標位址是網域加埠,不使用遠端 dns 時,瀏覽器向代理伺服器傳送的是 ip 加埠。
比如你要存取https://facebook.com
如果使用遠端 dns,傳送給代理伺服器的請求可能是如下形式
CONNECT facebook. com:443 HTTP/1.1
如果不使用遠端 dns,傳送給代理伺服器的請求可能是如下形式
CONNECT 1.2.3.4: 443 HTTP/1.1
國外
tls://1.1.1.1/dns-query
tls://dns. google
https://dns. google/dns-query
tls://dns11.quad9.net
https://dns11.quad9.net/dns-query
踩坑
學校網站的存取不能使用加密 DNS 只能使用普通 dns 發現加密 DNS 解折騰了 DNS 半天,學校網站的存取不能使用加密 DNS 只能使用普通 dns 發現加密 DNS 解析記錄比普通的少了 cname解析記錄比普通的少了 cname
tls://dns.pub
tls://dns.alidns.com
https://doh.pub/dns-query
https://dns.pub/dns-query
https://dns.alidns.com/dns-query
208.67.222.222
199.91.73.222
114.114.114.114
114.114.115.115
218.30.118.6
208.67.220.220
9.9.9.9
140.207.198.6
52.80.66.66
210.2.4.8
8.8.8.8
123.125.81.6
101.226.4.6
117.50.11.11
119.29.29.29
223.5.5.5
119.29.29.29
180.76.76.76
1.2.4.8
202.102.134.68
202.102.128.68
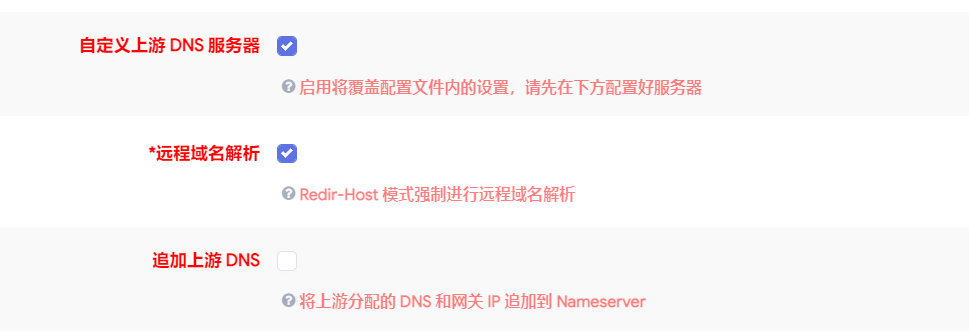
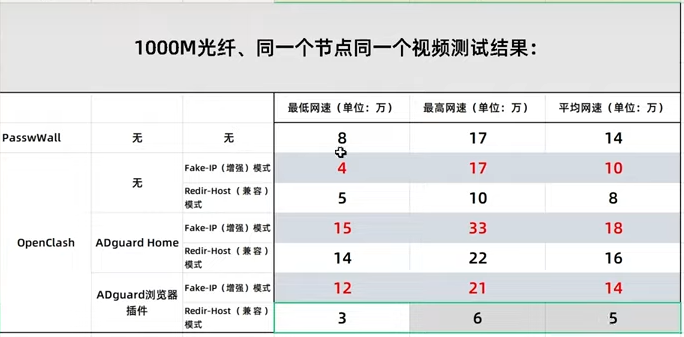
ADguardHome
上游 DNS 可以理解為遠端 DNS
Bootstrap dns 伺服器用來解析並連接最快的上游伺服器
Bootstrap dns 填本地業者的位址,百度搜尋本地業者 DNS
可以ping 速度
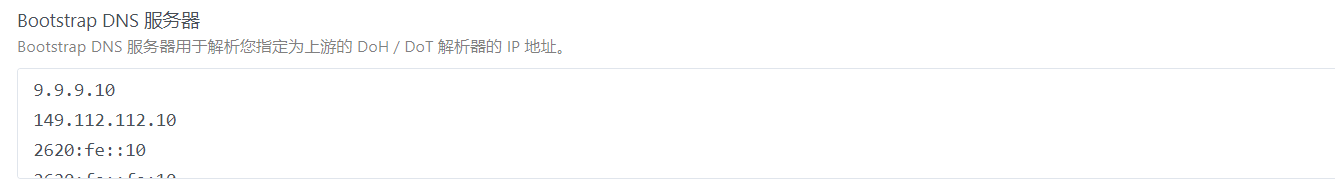 ADguard 使用 clash 中的 DNS 設定
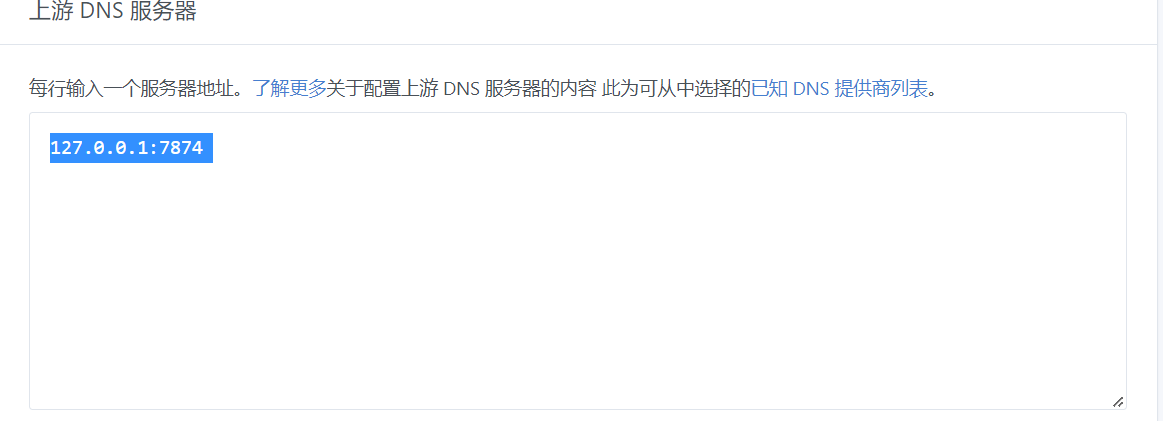 無法存取/頁面遺失/版權限制/載入速度慢:屬於上游 dns 解析問題
廣告不能攔截/能開啟網頁影片不能播放/提示有廣告外掛/網頁裡有些功能無法呼叫:屬於規則問題